‘공공부문 사이버보안 책임성 강화 방안’ 발표
앞으로 공공부문에서 위중한 정보유출 사고가 나면 실무자뿐 아니라 기관장 등 감독자도 엄중한 징계 책임을 지게 된다. 초기 비밀번호를 바꾸지 않고 쓰거나 발견된 보안 취약점을 오래 방치하는 등 기본수칙 위반도 징계 대상으로 명시된다.
행정안전부와 개인정보보호위원회는 1일 브리핑을 열고 국가정보원·인사혁신처 등과 함께 마련한 ‘공공부문 사이버보안 책임성 강화 방안’을 발표했다.
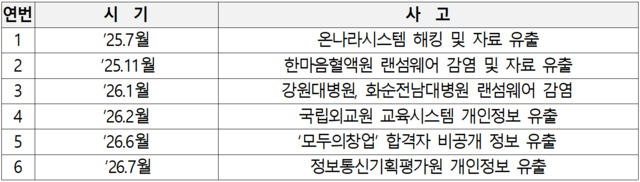
2021년부터 올해 5월까지 해킹 등으로 인한 공공부문 정보유출 사고는 약 247건이었지만 징계 처분은 9건에 그쳤고, 비정무직 기관장이 직접 징계받은 사례는 없었다. 징계도 관리자보다 실무자 위주였다. 개인정보위가 공공기관에 부과한 건당 평균 과징금은 2023년 2300만원에서 올해(1~5월) 4억1100만원으로 커졌지만, 징계 권고 19건 중 실제 처분은 6건뿐이었다.
황규철 행안부 인공지능정부실장은 “아주 기초적인 수칙만 지켰어도 막을 수 있었던 사고들이 반복되고 있다”며 “단순한 실수가 아니라 보안 의식의 부재”라고 짚었다.
이에 인사처는 올해 안에 ‘공무원 징계령 시행규칙’을 고쳐 위중한 정보유출 사고를 감독자 문책 사유로 명문화한다. 지금은 금품수수, 직무 태만에 따른 국민 권익 침해 등에만 감독자 엄중 책임 규정이 있다.
비밀·개인정보 유출이나 보안관리 미흡으로 해킹당해 정보가 새나간 경우 징계 최소 기준도 견책에서 감봉으로 올린다. 서비스 개통 전 보안검토 누락, 방화벽 등 보안장비 관리 부실, 반복 위반 등을 구체화한 처리기준도 연내 마련한다.
다만, 장·차관 등 정무직은 국가공무원법상 징계 대상이 아니어서 실제 징계는 1급 이하에 적용된다. 김재선 인사처 복무과장은 “(정무직은) 대통령 인사권 문제로 갈음하면 될 것”이라고 밝혔다.
기관 평가도 강화된다. 국정원의 ‘사이버보안 실태평가’ 대상을 올해 153곳에서 내년 868곳, 2028년 전체 국가·공공기관 2160곳으로 늘리고, 유출사고 감점과 신속조치 여부 지표를 새로 넣는다.
내년부터 중앙행정기관 정부혁신평가에 중대 유출사고 감점을 반영하고, 2028년 평가부터는 지방공기업 경영평가에도 사이버보안 지표를 신설한다. 현재는 중앙부처 자체평가에 300점 만점 중 6점만 반영되는 등 비중이 작고, 지난해 ‘우수’ 등급을 받은 중앙부처·광역지자체는 한 곳도 없었다.
징계 강화가 보안업무 기피로 번지지 않도록 정보보호 업무 수당 신설, 근무성적평정 가점, 중요직무급(월 10만~15만원) 지급 대상 포함도 검토한다. 중앙부처에는 지난 8월 사이버보안 인력 100명을 보강했고, 지자체 인력도 연말까지 늘린다.
내년부터는 중앙부처·광역지자체에 민간전문가를 장으로 하는 전담조직 설치도 추진한다. 현재 중앙행정기관 49곳 중 보안 전담 과·팀을 둔 곳은 11곳뿐이다.
수당·가점의 구체적 수준과 정보보호예산 비율 의무화 여부 등은 정해지지 않았다. 황 실장은 이날 발표가 “전체적인 방향”이라며 “예산 편성과 그 기준은 국정원·기획예산처와 좀 더 구체적인 사항을 정해야 될 것 같다”고 말했다.
팽동현 기자(dhp@dt.co.kr)
실시간 주요뉴스
기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0