중복 포함 총 3954만697개 계정
CI·비밀번호·전화번호 등 20개 항목 빠져나가
보안 전담인력 4명… 사고 인지·신고도 늦어
티빙이 과거 모의해킹을 통해 보안 취약점을 발견하고도 이를 개선하지 않은 것으로 드러났다.
당시 지적된 접속키 관리 문제를 방치한 탓에 공격자가 소스코드에서 운영환경 접속키를 확보해 내부 시스템까지 침투할 수 있었다. 이 결과 약 3954만개 계정의 이용자 정보가 유출되는 초대형 정보보안 사고가 일어났다.
과학기술정보통신부는 3일 티빙 침해사고에 대한 민관합동조사단의 조사 결과 총 3954만697개(중복 포함) 계정의 이용자 정보가 유출된 것을 확인했다고 밝혔다. 여기에는 활성화 계정 2206만개와 휴면·탈퇴 계정을 포함한 비활성화 계정 1737만개 등이 포함됐다.
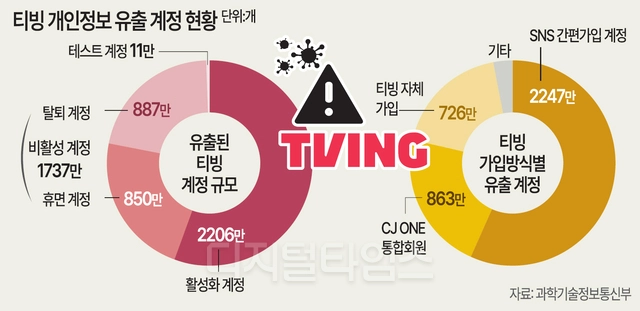
유출된 정보는 아이디와 CJ 원(ONE) 통합 ID, 비밀번호, 성명, 휴대전화 번호, 이메일 주소, 생년월일, 연계정보(CI) 등을 포함해 20개 항목 70종이다.
휴대전화 번호와 이메일 주소는 일부 암호화된 상태로 유출됐으나 암호화키가 함께 유출돼 복호화(암호화된 데이터를 사람이 읽을 수 있는 상태로 복원)가 가능했다.
비밀번호는 일방향 암호화된 상태로 유출돼 복호화가 불가능했다.
공격자는 개발자가 사용하는 ‘개발환경 접속키’를 탈취해 지난 5월 29일 티빙 개발환경에 침투했다. 이후 소스코드가 포함된 개발 프로젝트 361건(30.35GB 규모)을 빼냈는데 여기에는 콘텐츠 추천·검색 알고리즘과 이용자 관리·인증체계, 결제 관리 등 기술 자산이 포함돼 있었다.
조사단은 개발자 단말기를 포렌식해 분석했지만 최초 개발환경 접속키가 탈취된 경로를 확인하진 못했다.
공격자는 유출한 개발 프로젝트에서 티빙 운영환경에 접근할 수 있는 접속키를 추가로 확보했다. 당시 개발 프로젝트에는 운영환경 접속키 43개가 포함돼 있었으며, 이 가운데 41개는 소스코드에 직접 입력하는 ‘하드코딩’ 방식으로 저장돼 있었다. 3개는 프로그램 구동을 위한 설정값에 별도 암호화 없이 평문으로 남아 있었다.
공격자는 이 가운데 2개의 접속키를 공격에 이용해 운영환경에 침투했다. 이용자 정보가 저장된 데이터베이스(DB)의 접속 아이디와 비밀번호가 암호화되지 않은 채 저장된 사실을 확인하고 이를 확보했다. 5월 30일 이용자 정보 유출을 시도했지만 DB 서버의 중앙처리장치(CPU) 이용률이 100%까지 치솟는 등 이상징후가 발생해 티빙은 해당 작업을 차단했다.
공격자는 이튿날 다른 접속키로 재차 공격해 이용자 정보 24GB를 외부로 빼냈다. 이때는 CPU 이용률을 10% 이내로 제한해 이상징후가 발생하지 않도록 조치했으며 흔적을 없애기 위해 가상서버도 삭제했다.
이번 사고의 배경에는 티빙의 부실한 보안 관리가 있었던 것으로 조사됐다. 티빙은 2024년 모의해킹에서 개발·운영환경 접속키가 소스코드에 노출되는 취약점을 발견했지만 이를 개선하지 않았다. 접속키를 소스코드에 직접 입력하거나 평문으로 저장하고 일부는 사내 메신저 등을 통해 다른 직원과 공유하기도 했다.
접근 권한과 이상행위 탐지 체계도 허술했다. 모든 개발자에게 전체 개발 프로젝트 접근 권한을 부여했고, 접속키 발급·사용·변경·폐기 등을 관리하는 별도 절차도 없었다. CPU 부하 등 단순 모니터링에 의존해 비정상 행위를 실시간으로 탐지하지도 못했다.
전체 임직원 265명 가운데 외주 인력을 제외한 정보보호 전담인력은 4명 안팎에 그쳤다.
최초 이상징후가 발생한 5월 30일 오후 6시부터 정보보호 전담조직과 정보보호최고책임자(CISO)에게 상황이 전달되기까지도 약 14시간이 걸렸다.
침해사고 신고도 법정 기한을 넘겼다. 조사단은 티빙 정보보안팀에 접속키 탈취와 정보유출 의심 상황이 전달된 5월 31일 오전 10시10분을 사고 인지 시점으로 판단했다.
현행법은 침해사고를 인지한 뒤 24시간 이내 신고하도록 규정하고 있지만 티빙은 6월 1일 오후 3시8분 신고했다. 과기정통부는 이에 대한 과태료를 부과할 예정이다.
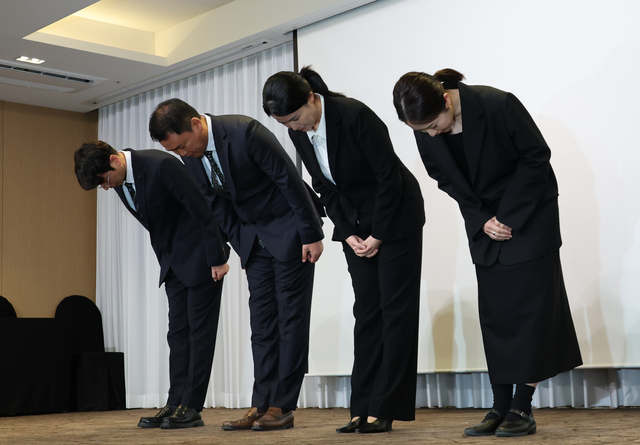
최주희 티빙 대표는 이날 사이버 침해사고 관련 설명회에서 “이번 침해 사고로 고객 여러분께 큰 심려와 불안을 끼쳐드린 점 진심으로 사과드린다”며 “민관합동조사단의 조사 결과를 겸허히 받아들이며, 지적된 사항에 대한 시정 조치와 재발 방지 대책을 끝까지 이행하겠다”고 했다.
티빙은 오는 2030년까지 정보보호 투자를 직전 5년 대비 약 4배로 늘리고, 전문 인력을 향후 5년간 현재의 3배로 확충할 방침이다.
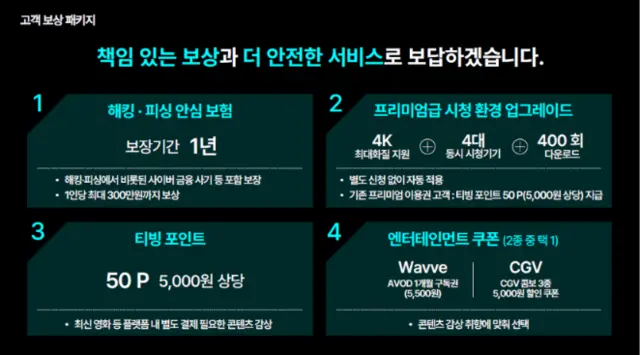
보상안도 내놨다. 사이버 금융·인터넷 쇼핑몰 사기 등을 보상하는 1인당 최대 300만원의 보험을 1년간 제공하고, 티빙 포인트와 웨이브 쿠폰 등도 지급한다. 보상 패키지는 오는 7일부터 30일까지 신청받아 10월 6일부터 적용된다.
이혜선 기자 hslee@dt.co.kr

실시간 주요뉴스
기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0