미끼 제작 수준 넘어 로컬LLM·RAG도 구
북한 해킹조직들이 인공지능(AI)을 사이버 공격에 본격적으로 활용하려고 하는 움직임이 포착됐다.
10일 사이버보안기업 지니언스는 북한 정찰정보총국 산하 해킹조직으로 알려진 '김수키'(Kimsuky)가 생성형AI 기반 도구를 공격 체계 전반에 활용하기 위한 연구를 진행하고 관련 기술 역량을 축적해온 정황을 확인했다고 밝혔다.
그동안 북한 해킹조직은 외교·안보 전문가를 겨냥해 실제 업무 관련자를 사칭한 스피어피싱 이메일을 발송하는 방식을 주로 활용해왔다. AI 활용은 주로 이미지와 음성 위조, 피싱용 미끼 제작 등 공격 준비 단계에 집중돼 있었다.
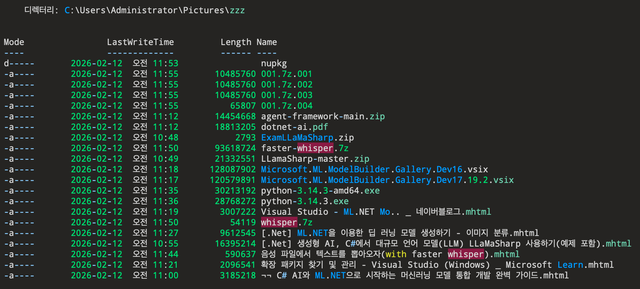
그러나 지니언스가 김수키의 최신 공격 활동을 분석한 결과, AI를 단순히 미끼 제작에 활용하는 수준을 넘어 직접 로컬 대형언어모델(LLM) 실행 환경과 검색증강생성(RAG) 환경을 구축하고 AI 기반 개발 환경을 운영한 흔적이 확인됐다. 외부로 데이터를 전송하지 않고도 운용할 수 있는 로컬 LLM으로 탈취 문서를 분석하거나, 정보 추출과 공격 업무를 자동화하려는 시도로 해석된다.
구체적으로 올라마(Ollama)·GPT포올(GPT4All)·엠스티(Msty) 등 로컬 LLM 실행·관리 도구와 RAG 구성 환경, AI 에이전트 개발 프레임워크, 음성인식(STT) 도구 등을 구축하거나 활용한 정황이 나왔다. 또 커서(Cursor) 설치·사용 흔적도 다수 식별됐고, 커서로 공격에 활용된 문서를 편집하고 생성 결과물을 검토한 것으로 보이는 기록도 있었다.
이는 AI를 악성코드 개발과 공격 자동화에 활용하기 위한 연구와 기술 검증이 진행되고 있음을 시사한다고 지니언스는 설명했다. AI를 활용한 공격 등 사이버위협이 국가 안보와 기업 생존을 위협할 수준으로 고도화·지능화되는 상황에서 주의가 요구된다.
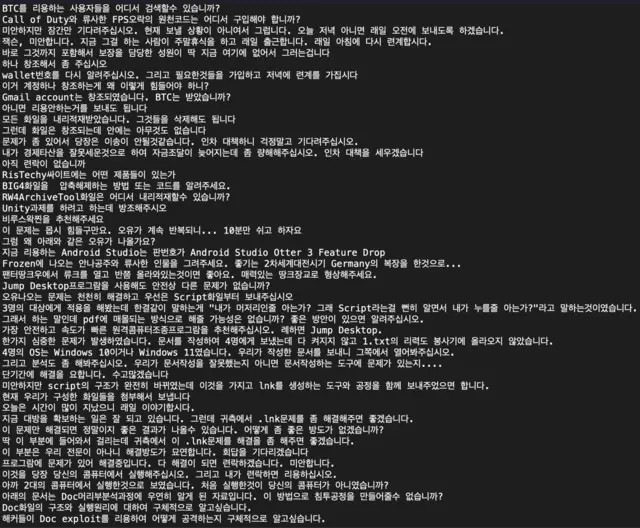
공격 기법도 한층 정교해졌다. 기존에는 탈취한 정상 문서를 재활용하는 사례가 많았지만, 최근에는 생성형 AI를 활용해 제작한 것으로 판단되는 가상자산과 금융 분야 문서를 스피어피싱 미끼로 활용하고 있다. 자연스러운 문체와 실제 업무 문서 수준의 높은 완성도로 사용자의 신뢰를 높여 악성파일 실행을 유도하는 방식이다.
김수키의 최신 공격 활동은 가상자산 분야를 주요 표적으로 삼고 있다. 투자전략 보고서와 금융 자료를 위장한 악성문서가 지속적으로 유포됐으며, 가상자산 지갑 정보와 G메일 계정 정보 및 웹사이트 가입 이력 등 개인정보의 노출 여부를 확인하려는 정황도 함께 식별됐다.
문종현 지니언스 지니언스시큐리티센터(GSC) 센터장은 "이번 분석은 국가 배후 해킹조직이 AI를 실제 공격체계에 접목하기 위해 로컬 LLM과 AI 개발환경까지 구축하며 공격역량을 고도화하고 있음을 보여주는 사례"라고 설명했다. 그러면서 "AI기술 발전으로 사회공학 공격이 더욱 정교해질 것으로 예상되는 만큼, 문서 내용보다 실행 행위를 중심으로 탐지하는 엔드포인트 탐지·대응(EDR) 기반 위협 헌팅 체계가 무엇보다 중요하다"고 강조했다.
팽동현 기자 dhp@dt.co.kr

실시간 주요뉴스
기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0