정부·금융기관 안내 메시지에 URL 넣지 않아
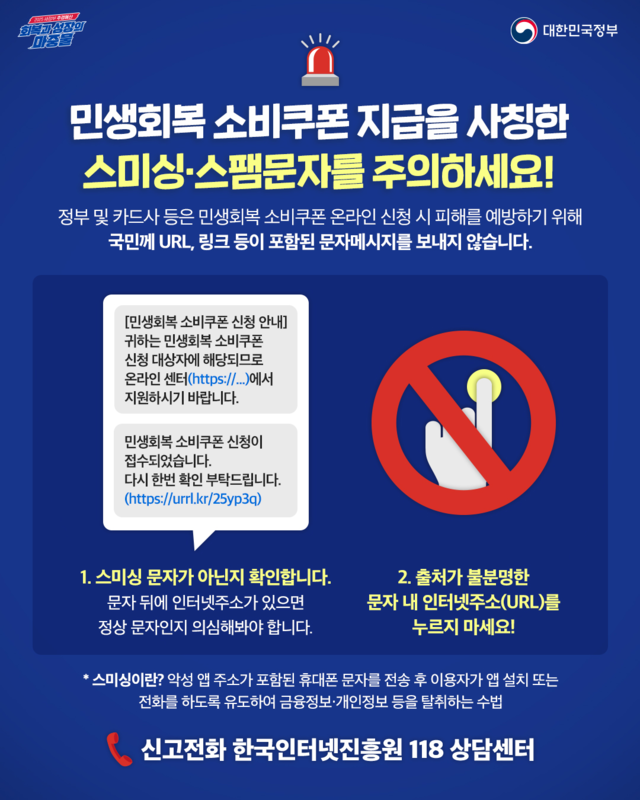
인터넷 주소(URL) 링크가 포함된 2차 소비쿠폰 문자와 알림은 스미싱 위험이 있어 각별한 주의가 필요하다.
정부는 ‘2차 민생회복 소비쿠폰’ 신청·지급 시기를 틈타 정부·카드사·은행 등을 사칭한 지급대상·금액 안내, 신청 등스미싱 공격이 예상된다며 각별한 주의를 당부한다고 14일 밝혔다.
1차 민생회복 소비쿠폰과 관련해 지금까지 탐지·대응한 스미싱은 430건으로, 실제 피해 사례는 발생하지 않았다.
1차 소비쿠폰 관련 스미싱 유형 분석결과, 대부분 불법 도박사이트 광고와 접속유도였으나, 개인정보 탈취형 스미싱 악성 앱 유형도 탐지됐다.
개인정보 탈취형 스미싱 악성 앱은 감염 후 주변인들에게 스미싱 문자를 재유포하는 기능이 탑재돼 이용자들의 더욱 특별한 주의가 요구된다.
정부·카드사·지역화폐사는 스미싱 피해 예방을 위해 2차 민생회복 소비쿠폰과 관련한 URL이 포함된 문자나 소셜미디어(SNS) 안내문을 발송하지 않기로 했다. 또한 배너 링크나 앱푸시 등 유사 기능도 제공하지 않을 방침이다.
만약 스미싱 의심 문자를 받았거나 문자 내 URL을 클릭한 이후 악성 앱 감염 등이 의심되는 경우, ‘스미싱 피해예방 대응요령’을 참고해 24시간 무료로 운영하는 한국인터넷진흥원 118상담센터로 신고하고 상담받을 수 있다.
정부는 지난 12일부터 각 통신사 명의로 ‘스미싱 피해예방 문자’를 순차 발송했다. 또한 민생회복 소비쿠폰 비대면 신청 시 신청페이지에 스미싱 ‘주의’ 안내문구를 포함하고, 어르신 등 디지털 취약계층을 위해 은행과 지방자치단체(주민센터)를 통한 대면 신청 시 스미싱 ‘주의’ 안내도 병행할 계획이다.
금융감독원, 경찰청, 한국인터넷진흥원 등은 스미싱 공격 모니터링을 강화하고, 피해 신고가 접수되면 즉시 수사에 착수하는 등 신속 대응체계를 지속해서 가동할 방침이다.
실시간 주요뉴스
기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0