상반기 국내 사이버위협 동향 보고서
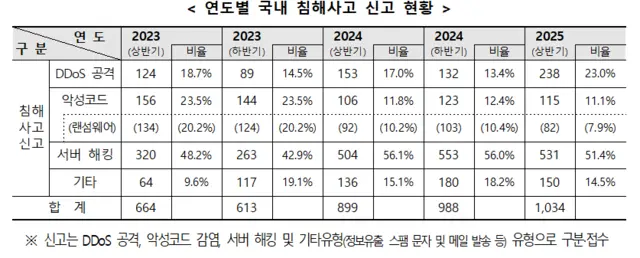
올해 상반기 국내 사이버 침해사고 신고 건수는 1034건으로 전년 동기(899건) 대비 15%가량 증가한 것으로 나타났다. SK텔레콤의 대규모 유심(USIM)정보 유출 사태와 예스24의 랜섬웨어 감염사고, 국내외 가상자산 거래소 해킹 등 기업과 국민 생활에 큰 영향을 미친 사고가 잇달아 발생했다.
과학기술정보통신부와 한국인터넷진흥원(KISA)은 7일 이러한 내용을 담은 '2025년도 상반기 국내 사이버위협 동향' 보고서를 발표했다.
침해사고 신고는 서버 해킹이 531건으로 가장 많았다. 그 다음으로 디도스(DDoS) 공격(238건), 기타(150건), 악성코드(115건) 순이었다.
업종별로는 정보통신 분야가 32%(390건)로 비중이 가장 높았다. 발생 건수는 전년보다 29% 증가했다. 이어 제조업(157건), 도소매(132건), 협회 등(59건), 기타(296건) 등으로 나타났다.
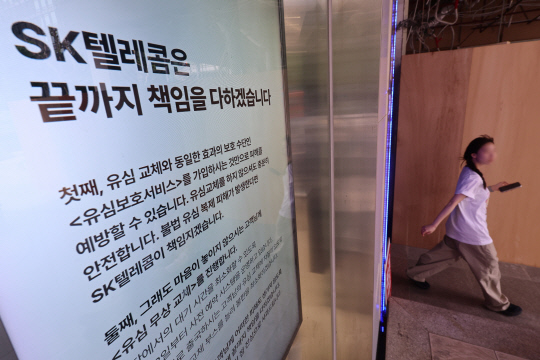
올 상반기 주요 통신사 침해사고를 보면 4월 국내 1위 이동통신사인 SKT의 유심정보 유출 사태가 있었다. 민관합동조사단은 포렌식 정밀 분석과 현장조사를 통해 계정 관리 부실과 주요정보 암호화 미흡, 관련 법령 위반 등 정보보호체계 전반의 문제로 침해사고가 발생했다고 분석했다.
과기정통부는 측은 "이번 사고를 계기로 지능화·고도화되는 사이버위협에 대비할 수 있도록 국가 정보보호 체계를 전면 개편하기로 했다"며 "인공지능(AI) 시대에 맞춰 견고한 사이버보안 체계를 구축하고 침해대응 전반에 AI를 적극 도입 추진할 계획"이라고 말했다.
주요 온라인 서점인 예스24(6월)와 금융기관인 SGI서울보증(7월)에서 랜섬웨어 감염사고도 발생했다. 고객 예매와 대출 등 주요 서비스가 중단돼 국민 불편이 초래됐다.
최근 랜섬웨어 감염사고는 백업시스템까지 감염되는 특징이다. 과기정통부 관계자는 "기업들은 안전한 백업관리와 정기적인 복구 훈련, 최신 보안패치 적용 등 랜섬웨어 예방을 위한 보안수칙을 준수해야 한다"고 당부했다.
금전적 피해를 초래하는 가상자산 해킹은 지난해에 이어 올 상반기에도 국내외에서 지속했다. 해외에서 지난 2월 바이비트가 15억달러 규모로, 국내에서는 같은 시기 위믹스가 90억원 규모로 탈취됐다.
최근 가상자산 거래소 등에 대한 사이버 공격은 가상자산에 대한 직접적인 공격보다는 협력사의 보안 취약점을 통해 우회적으로 가상자산 거래소에 침투해 자산을 탈취하는 공급망 공격 특성을 보인다. 이미 유출된 아이디나 비밀번호 등 계정정보를 다른 웹사이트 등에 입력해 로그인 및 개인정보를 탈취하는 '크리덴셜 스터핑' 수법도 심각하다. 해커들은 탈취한 계정정보를 다크웹에서 거래하고 있다.
이를 예방하기 위해 기업들은 다중인증체계를 도입하고 제로트러스트 기반의 비정상 사용자 접속 차단 체계를 마련해야 한다. 사용자는 사이트마다 다른 비밀번호를 사용할 필요가 있다.
최우혁 과기정통부 정보보호네트워크정책관은 "정부는 갈수록 지능화·고도화되는 사이버위협에 대응할 수 있도록 탐지·대응, 조사·분석 등 침해사고 대응 전주기에 사이버보안에 특화된 AI를 적극 도입했다"며 "침해사고의 선제적 탐지 및 대응을 통해 개인정보 유출 등 국민과 기업의 피해가 최소화되도록 노력하겠다"고 말했다.
임성원 기자 sone@dt.co.kr

실시간 주요뉴스
기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0