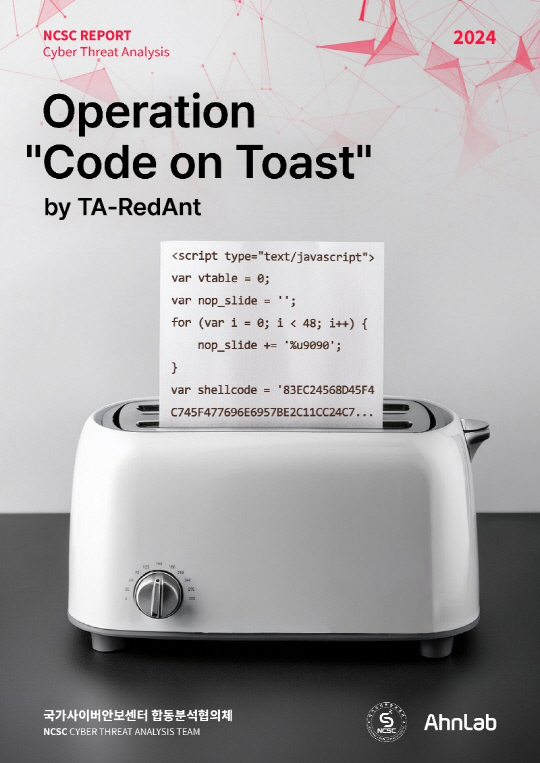
제로데이란 해킹에 악용 가능한 시스템 취약점 중 아직 보안패치가 발표되지 않은 취약점을 뜻한다. 이번 보고서는 지난 5월 안랩과 NCSC가 'TA-RedAnt' 공격그룹의 대규모 사이버 공격에 대응해 발견한 IE 브라우저 내 신규 제로데이 공격과 공격에 대한 상세 분석을 담았다.
이번 IE취약점 활용 공격은 최근 다양한 무료 소프트웨어에서 함께 설치되는 특정 토스트 광고 실행 프로그램을 악용한 것이 특징이다. 토스트란 PC화면 하단에서 솟아오르는 형태로 나타나는 팝업 알림이다. 공격자는 특정 토스트 광고 프로그램이 광고 콘텐츠를 다운로드 할 때 지원이 종료된 취약한 인터넷 익스플로러 모듈을 사용한다는 점을 악용했다.
이번 취약점은 인터넷 익스플로러의 자바스크립트 엔진이 데이터 타입을 잘못 해석해 오류를 발생시키도록 유도한다. 공격자는 토스트 광고 프로그램이 설치된 PC에 악성코드 감염을 유도하고, 감염 이후 원격 명령 등 다양한 악성 행위를 수행한다.
김준석 안랩 ASEC 선임연구원은 "토스트 광고 프로그램이 취약한 IE 모듈을 사용한다는 점을 노려 대규모 피해가 발생할 수 있었다"며 "피해 예방을 위해 사용자들은 운영체제·소프트웨어 보안 업데이트를 정기적으로 실시하는 등 기본 보안수칙을 준수해야 한다"고 말했다.
송태현 안랩 ASEC 분석팀 선임 연구원은 "최근 다양한 취약점을 악용한 공격이 증가하는 추세로, 피해 예방을 위해 사용자는 운영체제 및 소프트웨어 등의 보안 업데이트를 정기적으로 진행하는 등 기본 보안수칙 준수가 매우 중요하다"고 전했다. 이어 "소프트웨어 제조사는 제품 개발 시 보안에 취약한 개발 라이브러리 및 모듈이 사용되지 않도록 주의해야 한다"고 권고했다.
유진아기자 gnyu4@dt.co.kr
[저작권자 ⓒ디지털타임스 무단 전재-재배포 금지]

실시간 주요뉴스
기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0