이스트시큐리티 시큐리티대응센터(ESRC)는 '페이크 스트라이커'로 명명된 북한 연계 사이버 위협 활동이 꾸준히 포착되고 있다고 설명했다.
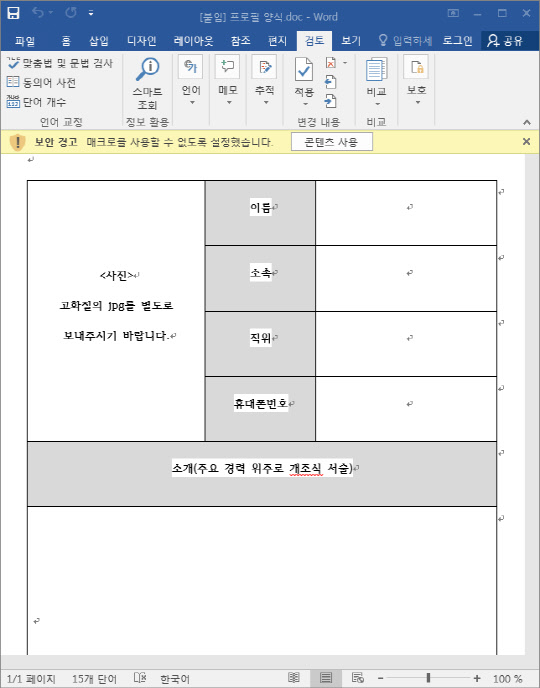
지난 21일에는 한국 군사연구 및 동북아 평화 협회처럼 위장해 해당 분야 종사자들에게 악성 문서파일을 이메일로 전달하는 공격이 확인됐다. 보안 솔루션의 분석·탐지를 우회하기 위해 문서파일에 별도 암호를 설정하고 수신자만 열 수 있도록 하는 등의 수단을 활용했다.
이메일은 피해 대상자가 첨부된 악성 문서파일을 열람하도록 유도하기 위해 간단한 약력 프로필을 수신한 다음날까지 작성해 보내도록 요청하는 것이 공통적으로 관측됐다. 이러한 공격은 지난해부터 꾸준히 포착되고 있는 유형이다.
문종현 이스트시큐리티 ESRC 센터장 이사는 "2월에도 국내 외교·안보·국방·통일 분야 종사자를 대상으로 한 북한 연계 사이버 위협은 꾸준히 발견되고 있다"며 "평소 보지 못했던 주소나 사전에 협의되지 않은 이메일은 반드시 발신자에게 전화로 발송 여부를 확인하고 열람하는 것이 안전하다"고 당부했다.
유선희기자 view@dt.co.kr
[저작권자 ⓒ디지털타임스 무단 전재-재배포 금지]
실시간 주요뉴스

기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0