16일(현지시간) 뉴욕타임스(NYT)는 마이크로소프트(MS)의 발표를 인용해 이같이 보도했다. 이번에 발견된 악성코드도 배후에 러시아가 있을 것이라는 관측이 나온다.
마이크로소프트 위협정보센터(MSTIC)는 자사 블로그에서 "우크라이나 기관들을 노리는 파괴적인 악성프로그램이 처음 포착됐다"고 밝혔다. 이 악성프로그램의 공격 대상은 우크라이나 정부 부처·비영리기관 등이라고 MS는 덧붙였다.
문제의 악성프로그램은 '랜섬웨어' 형태를 띠고 있다. 랜섬웨어란 컴퓨터의 데이터를 훼손해 정상 작동을 방해한 뒤, 기능을 복구하는 대가로 금전을 요구하는 방식의 악성 프로그램이다. MS가 이번에 적발한 이 프로그램은 공격자의 명령을 받았을 때 컴퓨터의 데이터를 훼손하는 기능은 있어도 금전을 수령하고, 상태를 복구해주기 위한 코드는 아예 빠져 있는 것으로 파악됐다. 즉 컴퓨터의 기능을 마비시키는 것 자체가 목적이라는 의미라고 MS는 분석했다.
이 악성프로그램과 관련해 제이크 설리번 미 백악관 국가안보보좌관은 미국 CBS 방송과의 인터뷰에서 정부가 MS의 보고 내용을 검토하고 있다면서 러시아가 배후에 있을 가능성을 시사했다. 그는 "이 공격이 어디서 시작됐는지 완전히 파악하지는 못했다"면서도 "러시아는 우크라이나를 도발하기 위해 사이버공격 등 다양한 수단을 활용한다. 이런 내용을 공개·비공개적 경로로 몇 달째 경고해왔다"고 강조했다. 마이크로소프트도 이 악성코드를 어디서 유포했는지는 특정하지 못했다고 밝혔다.
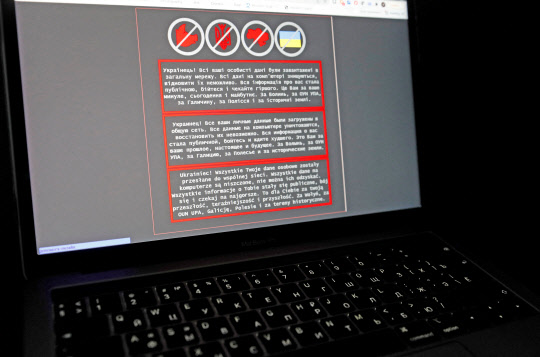
앞서 지난 14일 우크라이나 정부 부처 사이트 다수가 해커들의 공격을 받아 다운된 바 있다. 공격을 받은 기관의 홈페이지에는 우크라이나어·러시아어·폴란드어 등으로 "우크라이나인들이여! 당신들의 모든 개인 정보가 인터넷망에 유출됐다. 컴퓨터의 모든 정보는 삭제되고, 복구가 불가능할 것"이라는 메시지만 떴다.
우크라이나는 이 공격의 배후에 러시아가 있다고 지목하면서 "증거가 있다"고 발표했었다. 그러나 실제 어떤 증거가 있는지는 공개하지 않았다. 우크라이나 국가안보·국방위원회의 서르히 데미다이억 차관은 로이터와의 인터뷰에서 "잠정적으로 (해커) 조직 'UNC1151'이 이번 공격에 관련됐다고 믿는다"면서 "이 조직은 벨라루스 정보부와 연계된 사이버 간첩 단체로 러시아 정보부와도 연관돼 있다"고 주장했다. 그는 그 근거로 이번 해킹에 쓰인 악성 소프트웨어가 러시아 정보부와 연계된 해커 조직 'ATP-29'의 것과 매우 유사한 특징을 보였다는 점을 제시한 바 있다. 러시아는 2014년 대선을 진행 중이던 우크라이나 중앙선관위 홈페이지를 해킹한 바 있었고, 2015년에는 전력망 시스템을 공격해 수도 키예프를 포함한 주요 도시의 전력 공급을 수 시간 동안 마비시킨 적도 있었다.김광태기자 ktkim@dt.co.kr
[저작권자 ⓒ디지털타임스 무단 전재-재배포 금지]

실시간 주요뉴스

기사 추천
- 추천해요 0
- 좋아요 0
- 감동이에요 0
- 화나요 0
- 슬퍼요 0